
盗版、病毒软件不一定只存在某搜索引擎显示出来的XX下载网站中,也可能在GitHub这种大牌网站上遇到。
GitHub是世界上最大的代码托管平台,超1亿开发者正在使用。GitHub中文社区是一个致力于分享和传播GitHub上优质开源项目的中文社区平台。(GitHub中文社区官方宣传)
2026年10月28至29日,网络安全研究人员发现了那些伪装成KyttyPS5和AnyPS5模拟器的恶意网站。这些网站的界面与合法的模拟器项目极为相似,依次诱导用户下载他们的恶意文件。相关报道也指出,这些程序可能窃取密码及其他敏感数据。
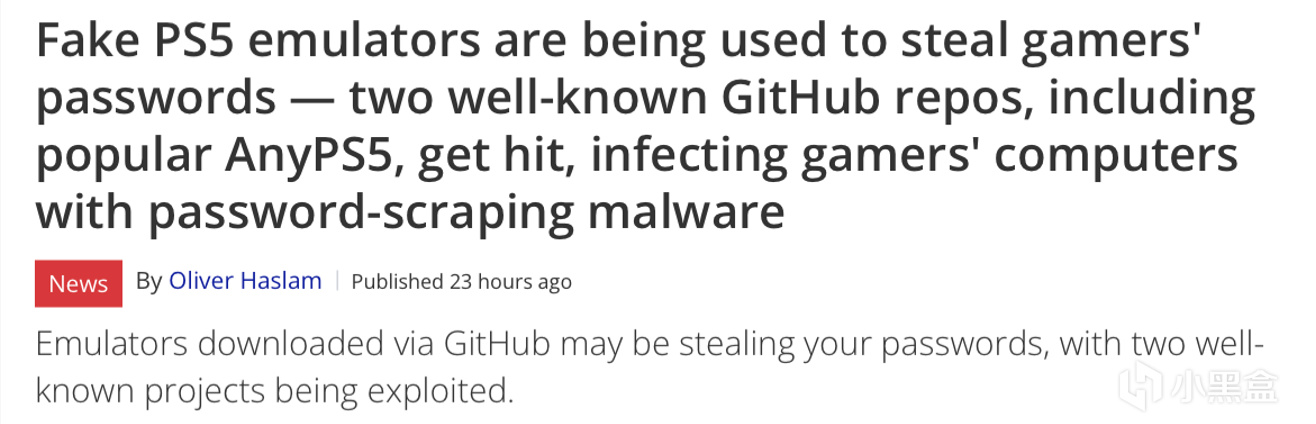
Nord***的首席技术官马里尤斯·布里迪斯表示:模拟器爱好者正是理想的攻击目标。他们习惯于从GitHub上下载测试版软件,并运行未经过签名的文件,因此这种行为看起来并不可疑。
根据目前的报道,攻击者会仿冒真实项目的名称和页面,并通过压缩包中的exe可执行程序投放恶意软件。
软件不会立即启动自己的主要攻击功能,而是先添加Microsoft Defender排除项,指示反病毒软件在扫描时跳过某些特定的文件或目录。
排除项的作用就是告诉Windows安全中心:这些文件、文件夹或程序是安全的,不需要扫描或拦截。从而让某些特定的软件或文件能够正常运行。
随后,再启动一个用于信息窃取工具的可执行文件。研究人员怀疑该程序会收集密码及其他敏感信息,不过它的具体功能仍不清楚。这一判定仅是一种评估,并不能完全确定该可执行文件的所有功能。
最后会运行清理脚本,删除自身的文件,从而增加追踪感染源的难度。这一步骤有助于隐藏攻击痕迹,使得在恶意程序被植入后,用户几乎无法察觉到发生了什么。
最重要的是:现在还不能确定下载人数,是否有人被中招,甚至恶意程序的确切名称都没有人知道。
那么怎样辨认这些假项目?
GitHub是代码托管平台,不会对每个上传文件进行安全背书。即使页面看起来正规、项目名称熟悉,甚至有 自述文件(就是readme)、版本号和下载按钮,也不能据此认定文件安全。
以下是最需要警惕的几种情况:
小心项目名称与真实项目高度相似,核对项目所有者、版本发布记录及文件名称。
从真实开发者的官网进入下载页面,而不是直接相信搜索结果排名靠前的链接。
不要因为安装说明要求就主动关闭Defender或添加安全排除项。
小心下载前要求完成问卷或真人验证。
小心宣称支持所有PS5游戏、完全流畅运行等绝对措辞的项目。
小心压缩包内含有来历不明的exe可执行文件,且无法仅凭文件名确认其真实用途的项目。
Readme没有明确许可、源码或开发记录,难以核实项目是否真实、是否持续开发。
⚠这些特征属于风险辅助判断方式,并不是说每个符合其中一项的项目都一定含有恶意软件。反过来,有源码、有提交记录,也不意味着下载的二进制文件必然安全。
已经确定的真实项目
KytyPS5
这是公开源码的PS5运行层项目,主要使用C++开发,支持Windows、Linux。项目明确说明仍处于开发阶段,兼容性、稳定性和性能会随版本变化。
AnyPS5
AnyPS5不是传统模拟器,它的技术路线是尝试把PS5游戏可执行文件转换、移植为适用于 Windows或 Linux 的程序。
SharpEmu
使用C#开发,属于实验性的PS5模拟项目。其官方网站提供源码入口、版本信息和游戏兼容性记录,可以用来核对具体游戏究竟只是启动、进入菜单,还是能够实际游玩。
真实项目不等于成熟落地的产品,也不等于每个以相同名称发布的软件包都是真的。前几天的安全事件恰恰说明,攻击者可以借用真实项目的名气制作仿冒仓库。所以想要安全必须谨慎、谨慎还是谨慎。
假如下载了假模拟器,该怎么办?
如果你只是打开过可疑网页,但没有下载或运行文件,风险通常较低。
如果已经运行了可疑的程序,则建议采取以下措施:
立即断开网络,避免恶意程序继续向外发送数据。
使用Windows安全中心检查系统。恢复被擅自修改的Defender设置,检查排除列表,并运行完整扫描,必要时使用脱机扫描。
从另一台可信设备修改密码,优先处理邮箱、密码管理器、Steam、Microsoft和其他重要账户,退出不认识的登录会话,并启用双重验证。
检查账户与设备异常,留意新的登录记录、陌生的启动项、浏览器扩展及安全设置变化。若有证据表明恶意程序已取得系统权限,应考虑专业检查或重装系统。
——————————————
最后结论:GitHub虽然很好用,但在下载和安装过程中,最好一直保持杀毒软件的开启状态。不要因为软件处于测试阶段或没有签名就关闭该功能。
——————————————
最后,祝大家玩的开心,玩的安心。