
盒友们,上个月那个只用软件就破掉Switch 2的ns2jb漏洞,被任天堂补上了。
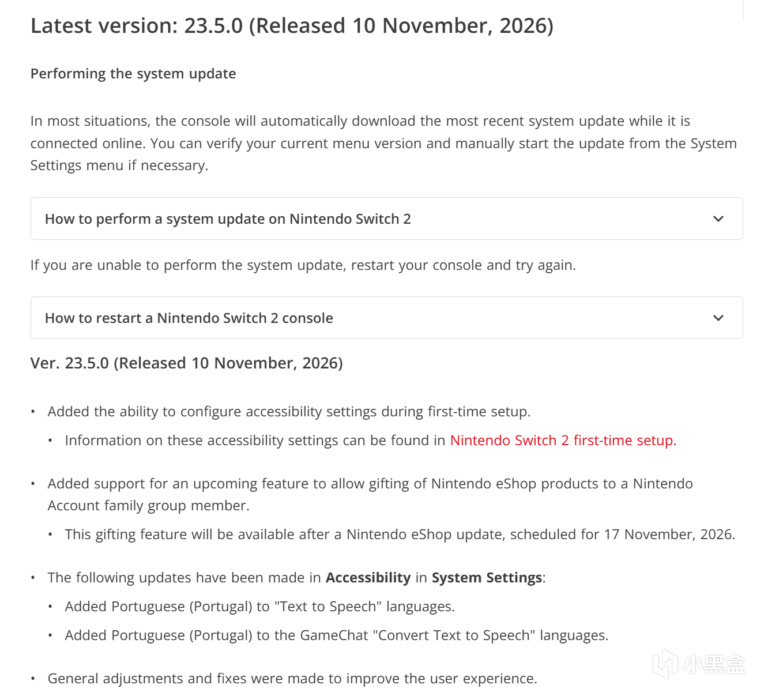
10月底安全研究员Sammy Hajhamid公开ns2jb时,用的还是当时最新的23.0.1固件,没拆机、没焊接,纯软件就拿到了用户态权限,还当场给《马力欧卡丁车:世界》塞进了彼得·格里芬。现在任天堂推送了23.5.0固件,据安全研究员OatmealDome的说法,这次更新直接堵住了原有漏洞访问系统文件、dump游戏和修改游戏内容的能力。
任天堂官方的补丁说明里,一个字都没提安全修复。这事儿他们一贯如此,修复漏洞的更新通常只写“提升系统稳定性”。
堵的是哪一环
ns2jb的攻击链挺绕的:先拿SmileBASIC 4里的32位整数溢出当跳板拿到内存读写,再借Switch 2文件系统服务模块的缓冲区溢出,最终以系统模块权限执行原生代码。23.5.0掐掉的就是后面这一步——文件系统模块的漏洞被修复,整条链就断在了半路。
顺带一提,漏洞挖掘过程里OpenAI的Codex出了不少力,两周自动化测试跑出来的攻击链,现在被一行补丁给废了。
对玩家意味着什么
最直接的影响是,23.5.0固件下,ns2jb那套用户态权限没了,现有的自制程序、给游戏打mod、备份存档这些玩法,在新固件上跑不起来。想继续用,只能停在23.0.1不升级,代价是失去后续的系统更新。
另外,之前靠这套漏洞在PC上跑Switch 2游戏的模拟器路线,比如Lichii,依赖的是游戏本身的dump文件。固件堵死了dump通道,后续新游戏的资源提取会变得更麻烦。
这是场持久战
任天堂封堵漏洞的速度一直很快。3DS时代的smilehax用了同一个软件,当时任天堂的处理方式是直接下架SmileBASIC。这次大概率也会走类似路径,要么更新SmileBASIC封掉溢出点,要么干脆从eShop撤掉。
但漏洞不会只此一个。另一位研究员Gezine此前就说过,ns2jb里SmileBASIC“并非严格必需”,说明根子可能比一款老编程软件更深。23.5.0能封掉这一条路,但Switch 2的硬件和系统复杂度摆在那里,后续出现新漏洞只是时间问题。对普通玩家来说,现在最稳妥的做法还是别急着升固件,先看看社区后续有没有新的绕过方案。
你会为了mod和自制程序把Switch 2停在旧固件吗?还是照常更新?评论区聊聊。