
又一起“巨头被黑客攻破”的消息在科技圈发酵
近日,勒索软件组织The Gentlemen在其暗网勒索站点上将英伟达列入受害者名单,设置了约10天的数据公开倒计时,号称手握从英伟达内部窃取的资料
但截至发稿,该组织全程未放出任何可验证的被盗文件样本,再加上自身造假前科累累,业内普遍对事件真实性持观望态度
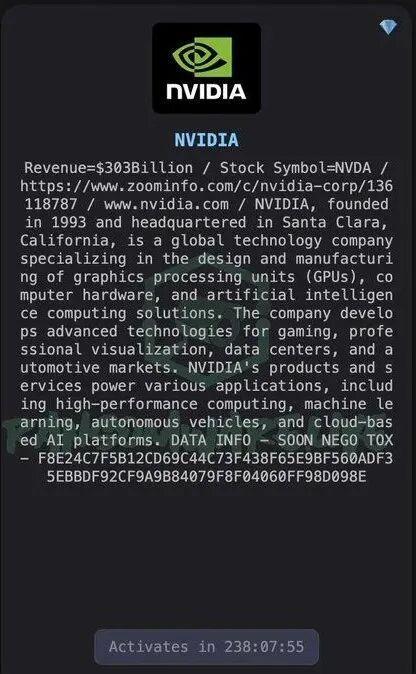

暗网页面确有其表,核心证据全程缺失
据海外安全媒体Cybernews核实,该暗网页面真实存在,页面内包含英伟达官方企业简介、用于谈判的加密通信账号,以及一个持续倒数的计时器,查看时剩余时长约234小时,折合9天18小时
但整份页面的信息量也仅此而已
组织既没有公开索要的赎金数额,也没有说明入侵了英伟达哪个业务部门、哪套系统,更没有附上哪怕一份内部文件截图、数据目录作为证据。所谓“窃取数据”的说法,全程只有单方面的文字声明,没有任何实锤支撑
Cybernews已就此事向英伟达官方求证,截至目前英伟达尚未公开确认发生数据泄露事件,也未对勒索声明作出回应
碰瓷的“老熟人”:夸大成果是常规操作
这个The Gentlemen组织,在安全圈算不上什么顶尖黑客团队
该团伙2025年7月才开始活跃,走的是典型的勒索软件即服务(RaaS)模式——自己开发勒索工具,发展下游攻击者分成,自称已渗透全球95个国家、累计1123名受害者
但它的行业口碑并不好
安全研究员Aras Nazarovas明确指出,该组织有多次“造假前科”:过往曾把未成功入侵的企业强行塞进受害者名单充数,也拿过公开资料、多年前的旧数据冒充最新窃取的内部信息,靠夸大攻击成果给自己抬身价
也正因此,业内不少安全从业者第一反应就是“碰瓷概率大”
在他们看来,英伟达作为全球顶级科技公司,核心内网、研发数据的安全防护等级极高,不是小团伙能轻易突破的
就算真的拿到了数据,通常也会先放出部分样本证明实力,像这样只挂个名字开倒计时,更像是造势施压的套路
英伟达不是第一次被黑,这次成色差远了
说起英伟达遭黑客攻击,老玩家第一反应都会想起2022年的Lapsus$事件
那次是实打实的重大数据泄露:黑客不仅攻破了内网,还公开了超过1TB的内部资料,包括DLSS技术源代码、显卡驱动源码、未发布的产品规划,甚至还有员工信息,后续也被多次验证属实,对英伟达造成了切实影响
对比下来,这次事件的“含金量”差了不止一个档次
当年Lapsus$是边爆料边放实锤文件,全程有来有回
这次The Gentlemen除了一个倒计时页面什么都拿不出来,更像是借英伟达的名气给自己刷存在感
经历过2022年的安全事件后,英伟达的内网防护体系已经做了多轮升级,核心研发数据的隔离级别更高,被同类型团伙轻易攻破的概率并不大
事实上,把英伟达这种量级的企业挂上勒索页面,本身就是一笔稳赚不赔的买卖
对勒索团伙来说,哪怕根本没成功入侵,只要把知名企业挂上去、开个倒计时,靠全网传播的热度就能达到两个目的:
一是给企业制造舆论压力,倒逼对方主动联系谈判
二是给自己打广告,吸引更多下游攻击者加入合作,拓展RaaS的生意
简单说,用极小的成本,换全网级别的曝光,是勒索圈屡试不爽的营销手段
对普通用户和玩家来说,完全没必要因为这类消息焦虑
就算最终确认有小范围数据泄露,影响的也大多是企业内部行政、人事类数据,显卡产品、DLSS技术、游戏优化这类核心资产的防护级别,不会轻易因为这类勒索事件出现风险
目前距离倒计时结束还有一周多时间,事件最终是“真泄露”还是“纯碰瓷”,到时候自然见分晓。在此之前,仅凭一个暗网页面就判定“英伟达被攻破”,显然为时过早